Une attaque de plus de 2 milliards de requêtes bloquée, une surface d'attaque réduite, des traceurs qui attendent le consentement, et des robots légitimes qui passent.
Grand groupe international B2B, soumis au RGPD et à NIS2. Écosystème classique : CDN et WAAP devant les sites publics, fédération d'identité avec authentification forte, plateforme de gestion du consentement, équipe sécurité dédiée. Les sites publics doivent rester rapides, indexables et conformes.
Une attaque par déni de service de plus de 2 milliards de requêtes a été bloquée par le WAAP, sans interruption visible pour les visiteurs. La protection volumétrique se prépare avant l'attaque, pas pendant.
Un réglage WAF/CDN provoquait des boucles d'authentification et empêchait la mise en cache. Correction des règles de cache et de session avec l'équipe sécurité, sans affaiblir la protection applicative.
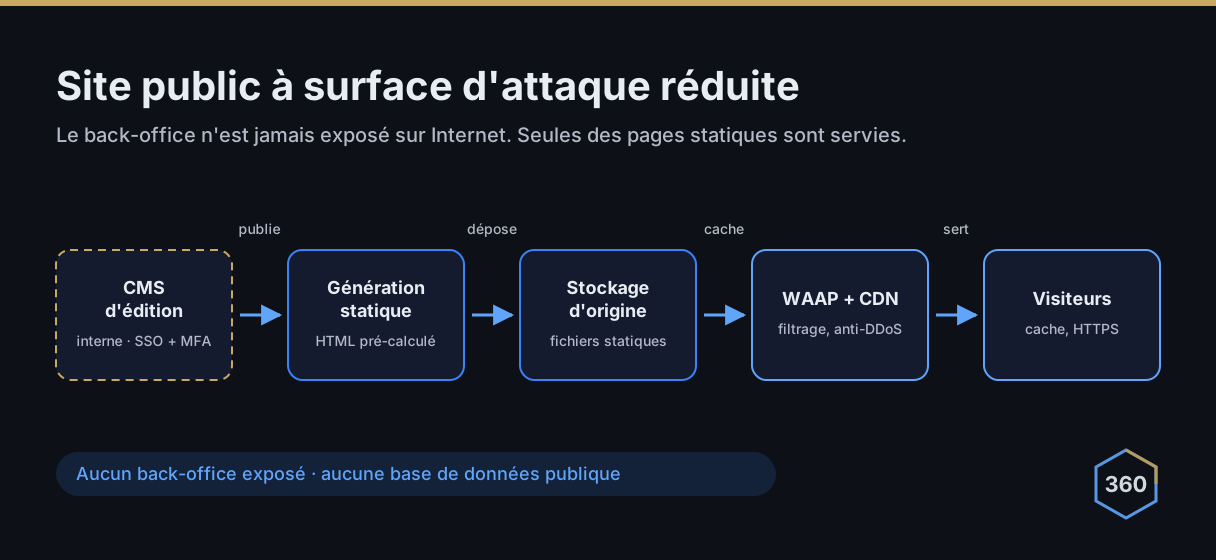
Architecture cible : back-office d'édition non accessible depuis Internet, site public statique derrière répartiteur de charge, WAAP et CDN, accès administrateur par authentification forte plutôt que par filtrage d'adresses IP.
Vérification qu'aucun traceur analytique ou tag tiers ne se déclenche avant accord explicite, via la plateforme de consentement et le mode de consentement avancé.
Les règles anti-bots bloquaient aussi les moteurs de recherche. Coordination entre sécurité, agence et marketing pour les autoriser sans ouvrir la porte au reste.
Authentification forte et SSO obligatoires, durcissement du CMS, gestion centralisée des secrets, en-têtes de sécurité HTTP, protections contre les injections et le XSS, tests réguliers.
Surface d'attaque réduite, cache rétabli, consentement vérifiable, indexation débloquée. Protection et référencement cessent de s'opposer. Vous souhaitez en savoir plus ? Contactez-moi.
